Gigabyte avverte di una falla nel kernel di GCC: aggiornamento del Control Center urgentemente consigliato
Di Magnus Ohle Pubblicato 4 min di lettura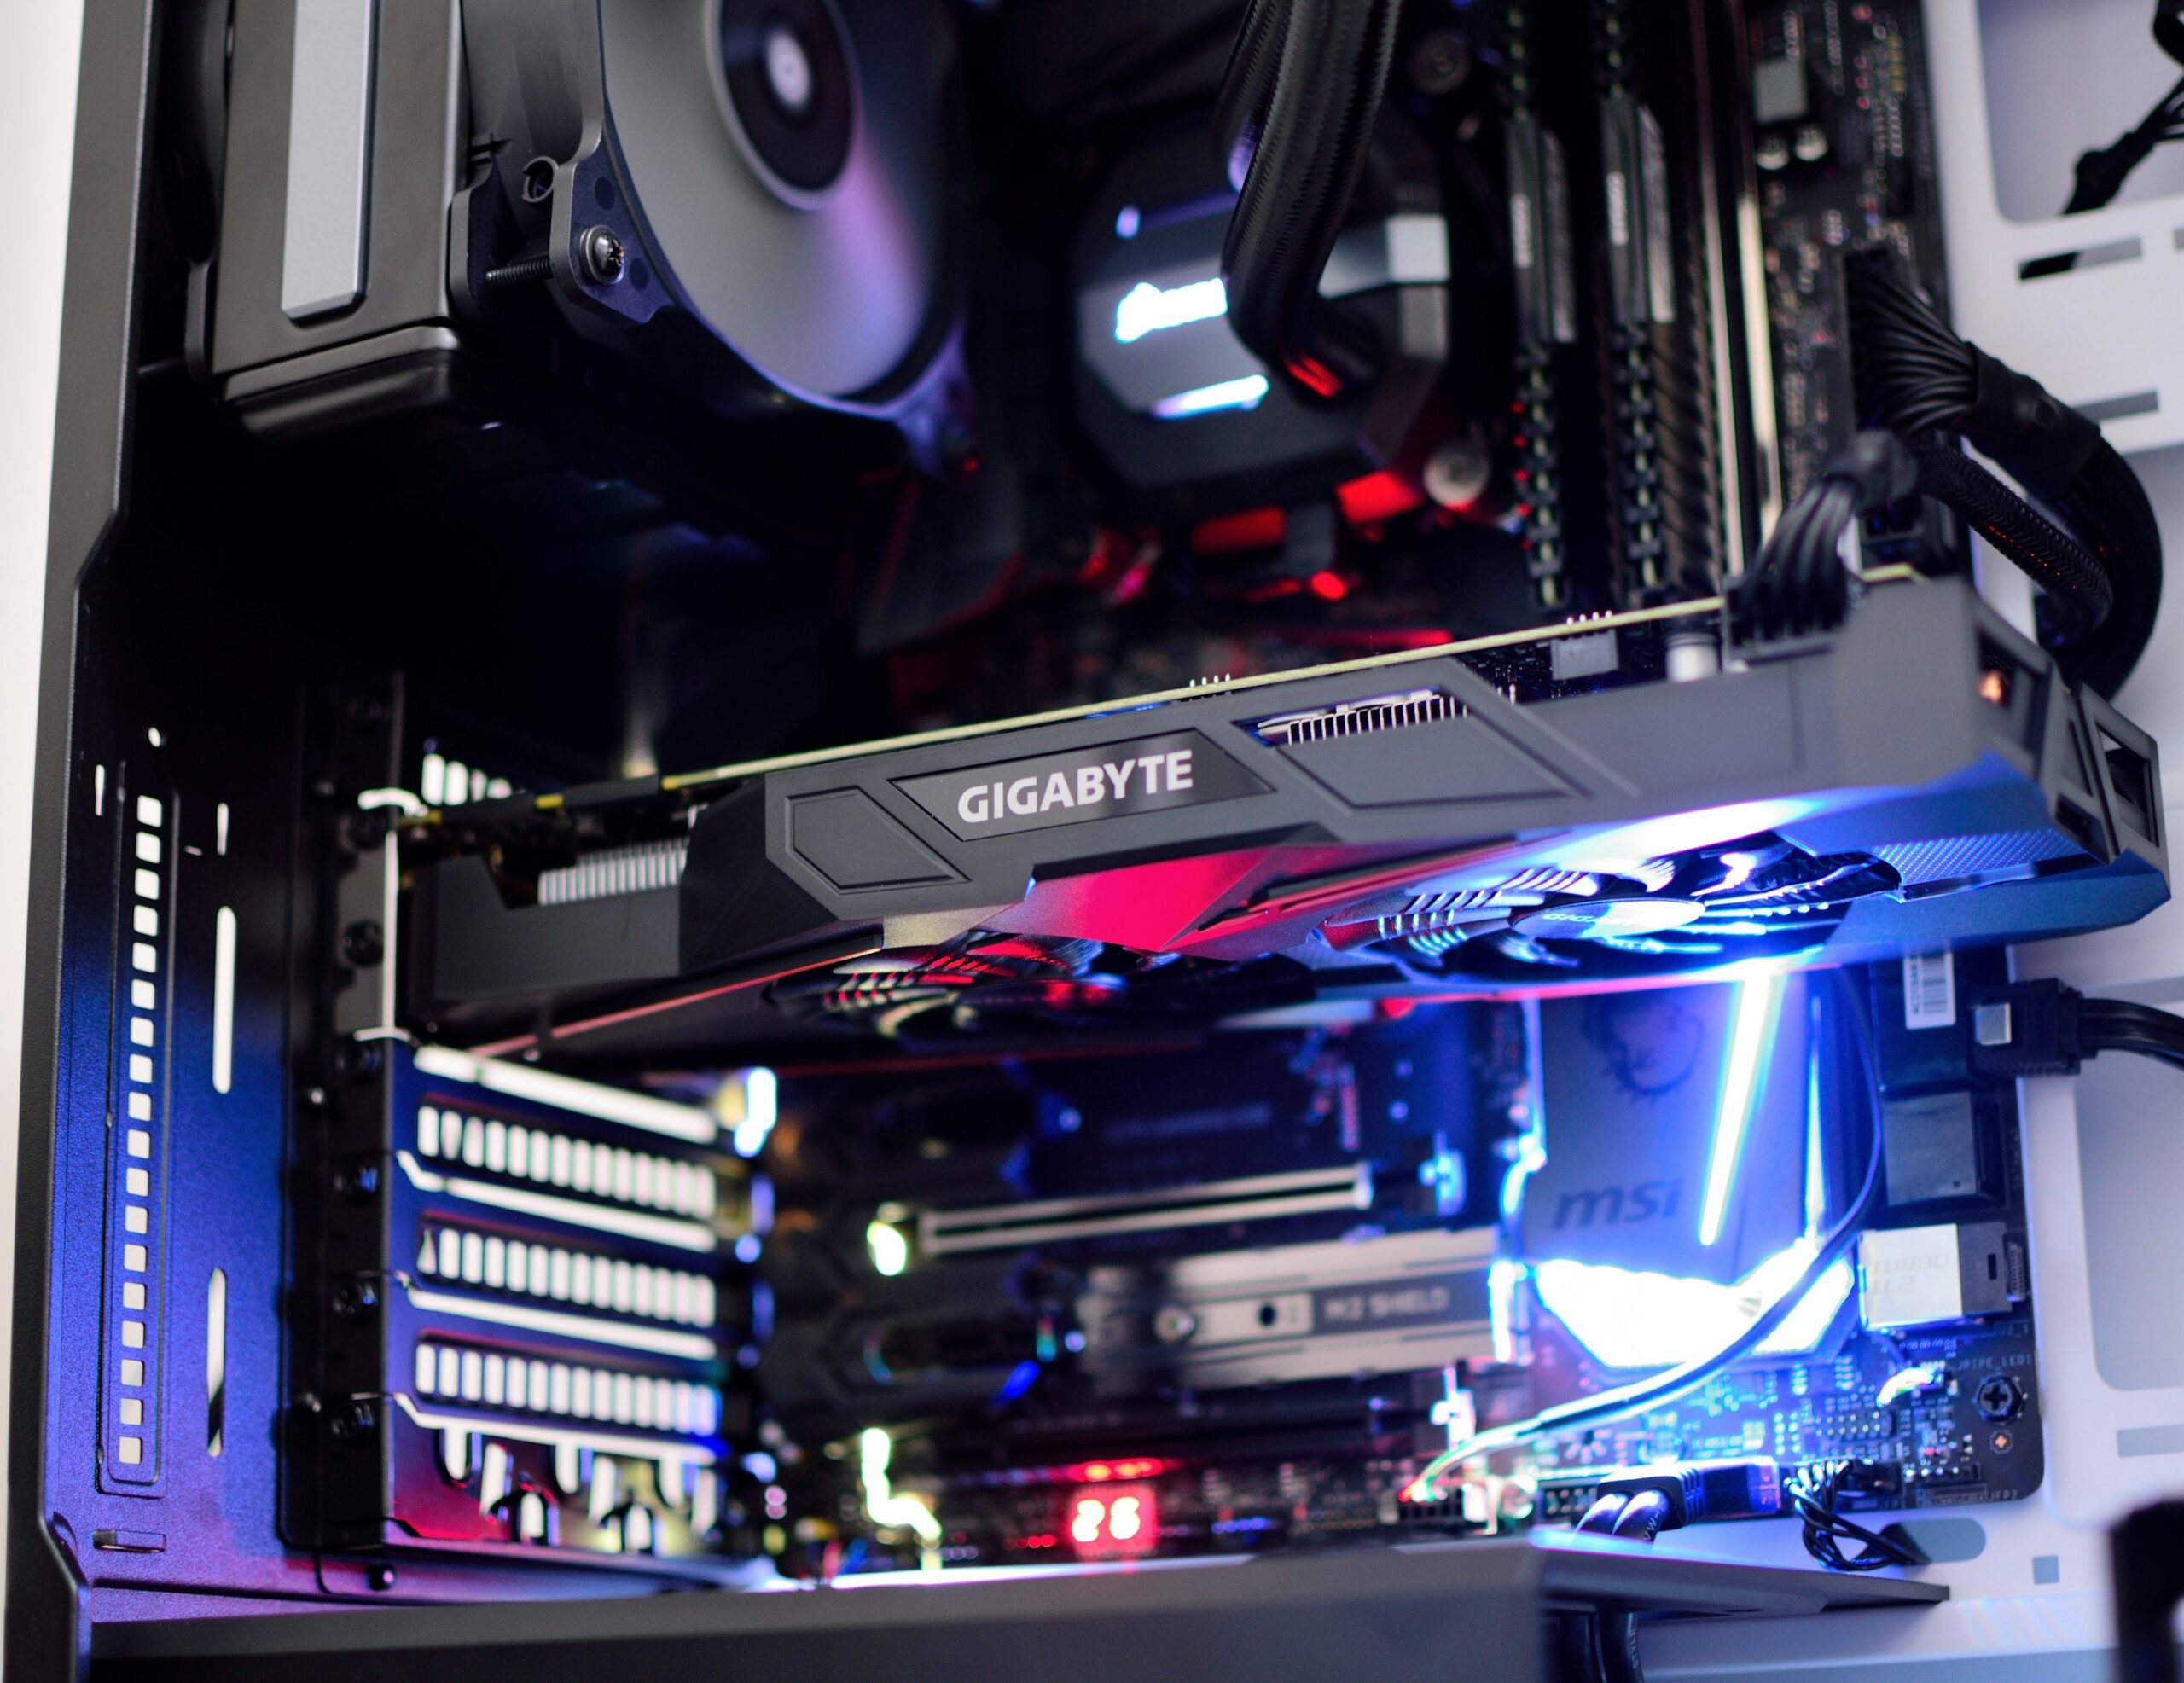
Gigabyte ha confermato una nuova vulnerabilità di sicurezza nel GIGABYTE Control Center (GCC), tramite la quale un aggressore già autenticato localmente può ottenere un ampio accesso al kernel di Windows e all’hardware sottostante. Interessati sono i driver del kernel GVCIDrv64.sys e gdrv3.sys, che fanno parte del software Gigabyte.
Ti aspetta qui
Il produttore classifica il problema con un valore CVSS di 8,8 come “High” e raccomanda esplicitamente agli utenti di portare GCC alla versione attuale. Una build corretta è già disponibile.
Cosa è vulnerabile, esattamente?
Secondo il comunicato di sicurezza dello stesso Gigabyte, la causa risiede nelle interfacce IOCTL dei due driver del kernel. Lì mancavano controlli di accesso e validazioni dell’input sufficienti. Un aggressore locale autenticato può quindi inviare richieste appositamente preparate al driver e, tra l’altro, mappare la memoria fisica o accedere direttamente alle interfacce hardware.
Questo è rilevante perché i driver del kernel su Windows operano con privilegi molto elevati. Chi può abusare delle loro interfacce non si muove più al livello di permessi normale di un’applicazione desktop. Gigabyte indica come possibili conseguenze l’escalation locale dei privilegi, la configurazione non autorizzata dell’hardware e, nel peggiore dei casi, la compromissione completa del sistema.
Nessun attacco “da Internet” senza accesso locale
La valutazione del rischio richiede comunque un po’ di contesto. Secondo il vettore CVSS di Gigabyte, si tratta di un percorso di attacco locale: l’aggressore deve già poter eseguire codice sul computer oppure essere autenticato localmente. Non si tratta quindi di una vulnerabilità con cui siti web arbitrari o sistemi remoti possano assumere il controllo di un PC completamente non aggiornato senza ulteriore accesso.
La falla diventa problematica soprattutto come elemento di una catena di attacco. Un malware che inizialmente viene eseguito solo con diritti utente limitati potrebbe, ad esempio, sfruttare un driver vulnerabile per penetrare più in profondità nel sistema e aggirare i meccanismi di protezione del sistema operativo.
Queste versioni chiudono la falla
Gigabyte indica due versioni minime per i componenti aggiornati: GIGABYTE Control Center 26.08.28.01 oppure GBT_VGA 26.08.24.01 o successiva. L’azienda consiglia agli utenti interessati di aggiornare tramite GCC LiveUpdate oppure di installare il software attuale dalla pagina di supporto del rispettivo prodotto Gigabyte.
Nelle pagine di supporto tedesche attuali Gigabyte fornisce ormai pacchetti completi che contengono GCC Main Program 26.08.28.01 e i componenti VGA 26.08.24.01 o successivi. Chi ha installato GCC non dovrebbe quindi limitarsi a controllare il numero di versione principale visibile, ma aggiornare l’intero pacchetto tramite LiveUpdate oppure dalla pagina di supporto del prodotto.
Gigabyte rafforza le interfacce dei driver
Per le versioni corrette Gigabyte descrive diverse modifiche: sono state rimosse le interfacce non necessarie ad alto rischio per la mappatura diretta della memoria fisica, gli accessi all’hardware richiedono controlli di privilegio aggiuntivi e gli input IOCTL vengono validati in modo più rigoroso. In questo modo le richieste verso registri hardware sensibili e aree di configurazione dovrebbero essere bloccate.
La vulnerabilità di sicurezza non è inoltre identica a CVE-2026-9492, che Gigabyte aveva pubblicato all’inizio di settembre per il driver separato MyPortIO_x64.sys nel modulo DRAM Lighting del Control Center. Anche lì aggressori locali potevano accedere alla memoria fisica tramite comandi IOCTL protetti in modo insufficiente. Per questo problema più vecchio Gigabyte indica come versione corretta MBStorage_26.09.08.01 o successiva.
Cosa dovrebbero fare ora gli utenti
Chi ha installato GIGABYTE Control Center su un PC da gioco o un notebook dovrebbe aprire l’applicazione e cercare aggiornamenti tramite LiveUpdate. In alternativa, il pacchetto GCC attuale può essere scaricato dalla pagina di supporto della scheda madre, della scheda grafica o del notebook in questione.
Secondo lo stato attuale comunicato da Gigabyte, non è necessaria alcuna soluzione manuale provvisoria se sono installati i driver aggiornati. Gli utenti che non usano GCC non devono installarlo in aggiunta per applicare la correzione. Decisivo è che sui sistemi con GCC non restino vecchie versioni vulnerabili dei driver.
Fonte: Gigabyte Security Advisory del 21 settembre 2026.