NIKKE: Launcher per Windows manomesso distribuiva malware
Di Gameforest Redaktion Pubblicato Aggiornato 3 min di lettura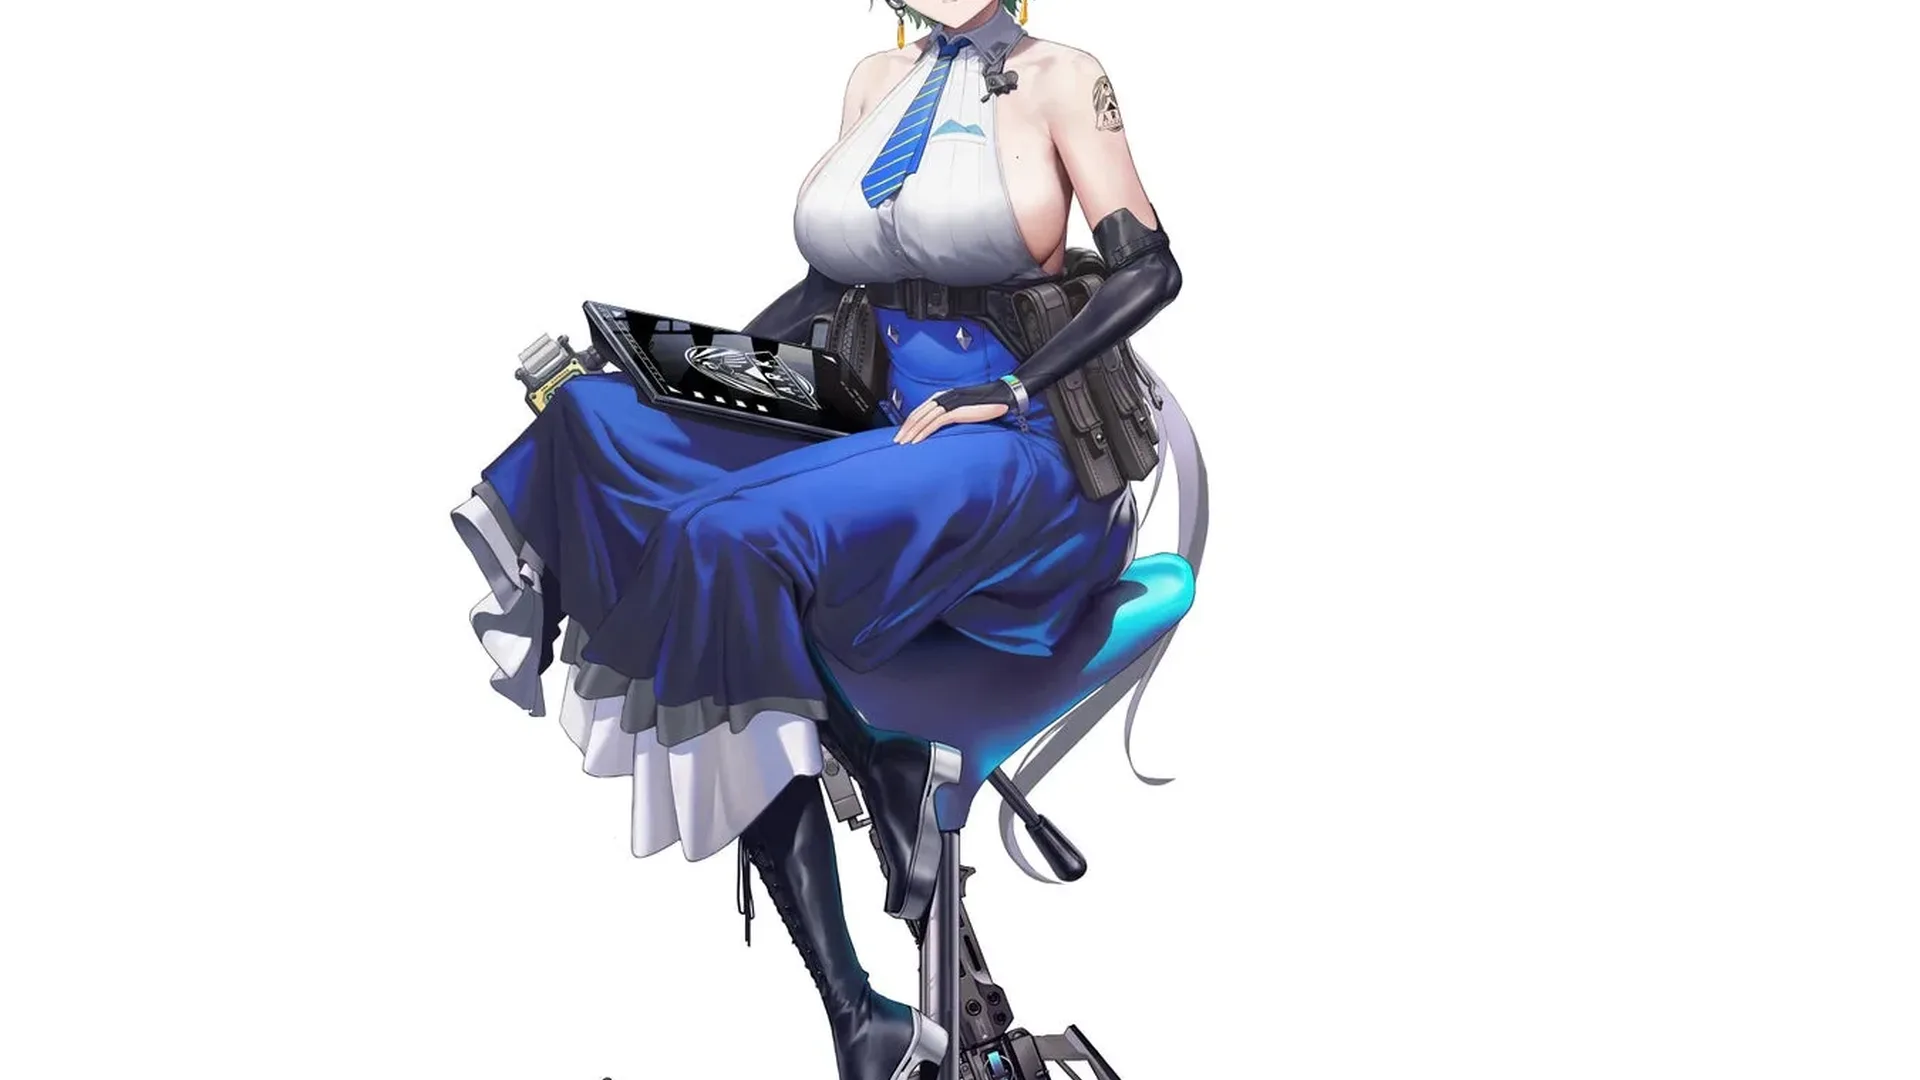
Il launcher per Windows di Goddess of Victory: NIKKE ha diffuso malware sui computer dei giocatori. Gli aggressori avevano manipolato dei file di script, e l’editore Level Infinite invita tutti coloro che hanno avviato il launcher almeno una volta a partire dal 27 settembre alle 15:41, ora coreana, a controllare il proprio PC. Secondo l’operatore, le versioni mobili per Android e iOS non sono interessate.
Ti aspetta qui
Come si è svolto l’attacco
Secondo il comunicato ufficiale sull’incidente di sicurezza, il 27 settembre gli aggressori hanno preso il controllo di un dominio che utilizza diversi servizi. Lo stesso giorno hanno modificato quattro file di script. I programmi dannosi sono arrivati sui computer dei giocatori a partire dal 30 ottobre.
Il 4 novembre l’operatore ha sostituito i file interessati e distribuito versioni ripulite attraverso la sua rete di distribuzione. Un giorno dopo, nel client ufficiale per Windows è stata aggiunta una funzione che riconosce e rimuove il malware.
Cosa dovresti fare adesso
Non importa se NIKKE è ancora installato oggi. Ciò che conta è se hai avviato il launcher dopo il momento indicato. Level Infinite consiglia di chiudere prima tutte le finestre del browser e poi aprire il launcher aggiornato. La nuova funzione di sicurezza cerca file sospetti e, in caso di riscontro, ti chiede di confermare la rimozione. Chi non ha più installato il launcher trova una guida ufficiale al controllo manuale.
Inoltre dovresti cambiare le password da un dispositivo di cui ti fidi e rinnovare le sessioni di accesso importanti e le chiavi di accesso API. Ciò vale soprattutto per gli account che hai usato sul computer potenzialmente interessato. In caso di presunti danni finanziari, Level Infinite rimanda al supporto clienti.
Cosa può fare il malware
Analisi indipendenti descrivono un malware di accesso remoto caricato successivamente, in grado di spiare credenziali di accesso e informazioni del browser. BleepingComputer ha esaminato i file di script manipolati e confermato che scaricano ulteriore codice dannoso. Secondo l’analisi resa pubblica, il software prende di mira anche i dati dei portafogli di criptovalute.
La pista porta ai comuni di Hokkaido
Nella prefettura giapponese di Hokkaido, la città di Iwamizawa e il comune di Shintoku stanno esaminando le conseguenze di un’infezione da K2F presso un fornitore esterno di servizi IT. Entrambi hanno comunicato il 18 novembre che sui dispositivi del subappaltatore Rimgate si trovavano dati di incarichi comunali. Iwamizawa indica informazioni su fino a 10.348 terreni e 7.037 edifici, come scrive l’amministrazione cittadina.
Il collegamento con NIKKE è emerso solo con una domanda posta da ITmedia NEWS il 19 novembre. L’appaltatore principale GIS Hokkaido ha confermato alla redazione che il launcher manipolato per PC ha avuto un ruolo nell’infezione.